微步云沙箱S(ThreatBook) – 一站式云端恶意样本&钓鱼威胁深度分析平台
微步云沙箱S是微步在线推出的云端威胁分析SaaS工具,面向安全运维、应急响应人员、企业风控、安全研究员打造一站式在线检测平台。依托多引擎查杀、动态仿真沙箱、全域威胁情报云三大核心能力,可对可疑文件、钓鱼邮件、恶意URL完成动静态全维度深度解析,精准识别勒索、木马、APT、钓鱼、挖矿等各类网络攻击载体,综合判定准确率达99.99%,是应急排查、日常风险筛查的轻量化专业工具。
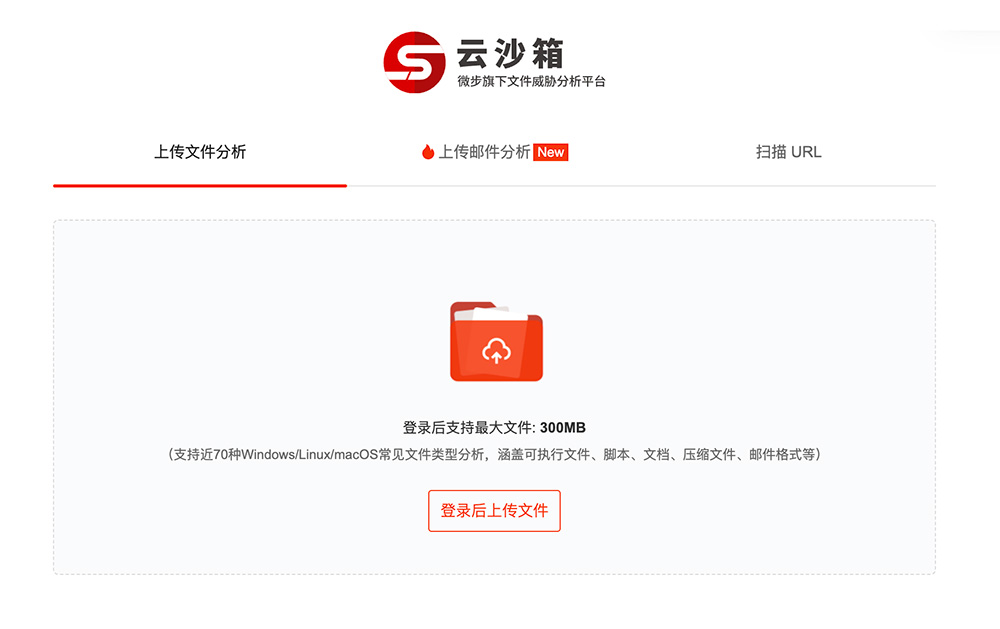
一、全面兼容检测样本格式:
平台支持Windows、Linux、macOS三大系统近70类文件解析,覆盖全场景可疑载体:
1、程序类:EXE、ELF、DMG等可执行程序、脚本文件(BAT/PS/Python等)、WebShell;
2、文档压缩:Office文档、PDF、各类加密压缩包;
3、邮件专项:全新.eml邮件深度解析,自动提取正文、附件、隐藏恶意链接,可破解加密附件;
4、网络载体:任意URL链接,识别钓鱼站点、C2恶意域名。
文件上传分权限:游客单文件限制200MB,登录账号支持最高300MB大样本提交。
二、平台核心功能:
1、动静结合多维仿真分析:
搭建多套隔离仿真执行环境,同步完成静态代码解析+动态行为捕获:读取文件代码特征,同时模拟真实系统运行,记录进程创建、文件读写、注册表篡改、网络外联、持久化植入等完整恶意行为,还原攻击全链路。内置反沙箱对抗识别技术,可识破样本规避检测的伪装手段,不漏报高级逃逸型恶意程序。
2、多引擎+海量特征双重校验:
集成25款主流杀毒引擎,配套1000+木马家族、千余APT组织行为特征库,覆盖勒索病毒、远控RAT、挖矿程序、 CobaltStrike渗透工具、鱼叉钓鱼附件等主流攻击样本,精准标注威胁家族与攻击手段。
3、全域威胁情报联动研判:
打通微步全球威胁情报云数据库,样本行为、外联IP/域名、哈希值实时匹配海量黑产、APT情报,分钟级识别新型未知威胁,同步输出IOC指标(恶意域名、IP、文件哈希),方便安全设备一键拦截。
4、邮件专项深度检测:
针对鱼叉式攻击优化,自动解析邮件全文、隐藏跳转链接、加密恶意附件,区分广告邮件与定向攻击邮件,标注钓鱼话术、伪装主体、后门载体,适配企业邮箱安全巡检。
5、URL与C2通信识别:
支持批量提交网址检测,识别仿冒官网、诈骗站点;同时捕获样本外联通信行为,定位攻击者控制服务器,还原攻击链路。
6、标准化可视化分析报告:
样本检测完成自动生成完整分析报告,清晰标注威胁等级、恶意行为清单、外联地址、攻击TTP、处置建议,报告可存档导出,用于应急复盘、安全审计。
7、配套开放能力:
提供云API标准化接口,支持企业自有安全平台、OA、邮箱系统对接,批量自动化筛查海量附件与外链;同步配套情报社区、批量扫描、高级检索工具。
三、典型使用场景:
1、企业安全应急响应:病毒爆发、APT入侵时,上传可疑样本快速溯源,明确攻击手段、清理处置方案;
2、办公邮箱风控筛查:批量检测外部投递邮件,拦截钓鱼附件、恶意跳转链接,防范鱼叉攻击;
3、安全运营日常巡检:员工上报可疑文件、外部下载程序提前预检,规避终端中毒;
4、安全研究员/白帽分析:拆解新型恶意样本,积累攻击特征、梳理APT活动;
5、互联网业务风控:检测用户上传文件、外链,拦截植入后门、恶意推广载体。
四、平台核心优势:
1、高检出低误报:多引擎+行为+情报三重校验,高级逃逸样本识别能力突出;
2、云端免部署,开箱即用:无需本地搭建沙箱环境,浏览器直接上传分析;
3、覆盖邮件专项检测,解决企业钓鱼攻击高频排查需求;
4、情报联动闭环,检出威胁同步输出可拦截IOC,落地防护;
5、区分游客/登录权限,兼顾个人安全从业者与企业批量自动化需求。
 VCFConverter
 AxGlyph矢量绘图软件
 AxMath数学公式编辑器
 EditPlus文本编辑器
 MSDN系统库
 SaveTik Pro
 云玩加(CloudPlayPlus)
 Foxmail客户端网页版
 AlgerMusic
 腾讯手游助手